இலங்கையின் 80 அரச இணையத்தளங்களுக்கு சைபர் பாதுகாப்பு அச்சுறுத்தல் – ஆய்வாளர் எச்சரிக்கை!
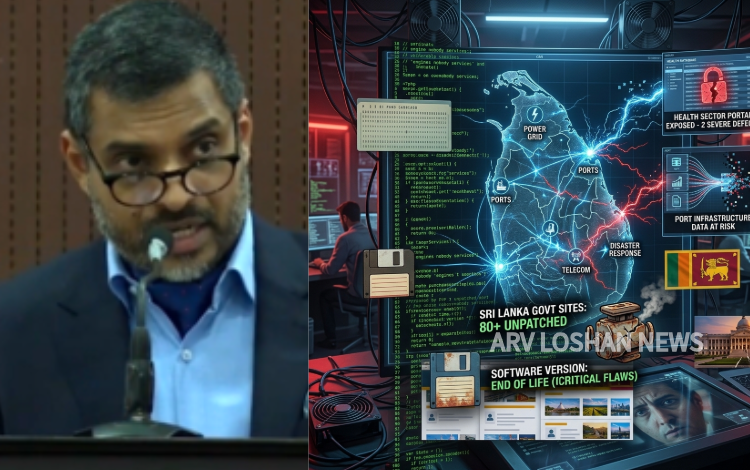
இலங்கையில் அரசாங்கத்துக்குச் சொந்தமான 80 இணையத்தளங்கள் சைபர் பாதுகாப்பு அச்சுறுத்தலுக்கு உள்ளாகக்கூடிய நிலையில் இருப்பதாக ஆய்வாளர் கலாநிதி சஞ்சன ஹட்டோட்டுவ எச்சரிக்கை விடுத்துள்ளார்.
இந்த இணையத்தளங்கள், உலகின் முன்னணி சைபர் பாதுகாப்பு நிறுவனங்கள் உடனடியாகப் பாதுகாப்பு நடவடிக்கைகளை மேற்கொள்ளுமாறு அறிவுறுத்தியுள்ள மென்பொருள் பதிப்புகளைப் பயன்படுத்தி வருவதாக அவர் தெரிவித்துள்ளார்.
அத்துடன், இந்த 80 இணையத்தளங்களில் 61 இணையத்தளங்கள், மென்பொருள் தயாரிப்பு நிறுவனங்களால் பல ஆண்டுகளுக்கு முன்னரே கைவிடப்பட்ட பழைய பதிப்புகளைப் பயன்படுத்தி வருவதாகவும் அவர் சுட்டிக்காட்டியுள்ளார்.
இதனால், குறித்த இணையத்தளங்களும் அவற்றிலுள்ள தகவல்களும் சைபர் குற்றவாளிகள் மற்றும் அனுமதியற்ற உள்நாட்டு, வெளிநாட்டுத் தரப்பினரின் ஊடுருவலுக்கு உள்ளாகும் அபாயம் காணப்படுவதாக அவர் குறிப்பிட்டுள்ளார்.
இந்த விவகாரம் தொடர்பாகப் பிரதமர் கலாநிதி ஹரிணி அமரசூரிய மற்றும் எதிர்க்கட்சித் தலைவர் சஜித் பிரேமதாச ஆகியோருக்கு அறிவித்துள்ளதாகவும் அவர் தெரிவித்துள்ளார்.
PHP மென்பொருளில் கண்டறியப்பட்ட பாதுகாப்புக் குறைபாடுகள்
உலகளாவிய ரீதியில் சுமார் 70 சதவீத இணையத்தளங்களில் பயன்படுத்தப்படும் PHP மென்பொருளில் இரண்டு கடுமையான பாதுகாப்புக் குறைபாடுகள் கடந்த ஒக்டோபர் 21ஆம் திகதி வெளிப்படுத்தப்பட்டன.
இந்தக் குறைபாடுகள் மூலம், இணையத்தளங்களுக்குப் பின்னால் இயங்கும் கணினிகளைக் கடவுச்சொல் இன்றியே வெளித்தரப்பினர் கட்டுப்படுத்தக்கூடிய அபாயம் இருப்பதாகத் தெரிவிக்கப்பட்டுள்ளது.
இந்தப் பாதுகாப்புக் குறைபாடுகளைப் பயன்படுத்தி ஊடுருவல் முயற்சிகள் ஆரம்பிக்கப்பட்டதாகவும், அவை பகிரங்கப்படுத்தப்பட்ட ஒரு நாளுக்குள் மில்லியன் கணக்கான முயற்சிகளாக அதிகரித்ததாகவும் ஆய்வாளர் குறிப்பிட்டுள்ளார்.
பாதுகாப்பு வசதிகள் தொடர்ந்து வழங்கப்படும் மென்பொருள் பதிப்புகளைப் பயன்படுத்தும் இணையத்தளங்களைப் புதுப்பிப்பதன் மூலம் பாதுகாக்க முடியும். எனினும், மென்பொருள் தயாரிப்பு நிறுவனங்களால் கைவிடப்பட்ட பழைய பதிப்புகளைப் பயன்படுத்தும் இணையத்தளங்களுக்கு இத்தகைய பாதுகாப்புப் புதுப்பிப்புகள் கிடைப்பதில்லை.
இலங்கையின் சில அரச இணையத்தளங்கள் பத்தாண்டுகளுக்கும் மேலாகப் புதுப்பிக்கப்படாத மென்பொருள் பதிப்புகளைப் பயன்படுத்தி வருவதாகவும், இதனால் தற்போதைய அச்சுறுத்தலுக்கு அப்பால், கடந்த காலங்களில் கண்டறியப்பட்ட பல பாதுகாப்புக் குறைபாடுகளுக்கும் அவை உள்ளாகியிருக்கலாம் என்றும் அவர் எச்சரித்துள்ளார்.
மேலும், தமது மென்பொருள் பதிப்புகளை வெளிப்படுத்தும் இணையத்தளங்களை மட்டுமே ஆய்வில் கணக்கிட முடிந்ததாகவும், எனவே 80 என்ற எண்ணிக்கை மொத்தப் பாதிப்புகளின் எண்ணிக்கையாக இருக்க வேண்டிய அவசியமில்லை என்றும் அவர் தெரிவித்துள்ளார்.
மக்களின் தனிப்பட்ட தகவல்களுக்கு ஆபத்து
பாதுகாப்பு அச்சுறுத்தலுக்கு உள்ளாகக்கூடிய இணையத்தளங்களில் சில, வெறும் தகவல்களை வெளியிடும் தளங்களாக இல்லாமல், பொதுமக்கள் மற்றும் அரச ஊழியர்களின் தகவல்களைச் சேமிக்கும் செயற்பாட்டு அமைப்புகளாகவும் உள்ளதாகக் கூறப்பட்டுள்ளது.
சுகாதாரத்துறை ஊழியர்களின் தகவல் கட்டமைப்புகள், மருத்துவர்கள் தமது தேசிய அடையாள அட்டை இலக்கங்களைப் பயன்படுத்தி உள்நுழையும் இணையத்தளம் மற்றும் தேசிய அடையாளப் பதிவகத்துடன் தொடர்புடைய அமைப்புகள் உள்ளிட்டவையும் இதில் அடங்குவதாக ஆய்வாளர் சுட்டிக்காட்டியுள்ளார்.
இது, தனிப்பட்ட தரவுகளைப் பாதுகாக்க வேண்டிய அரச நிறுவனங்களின் பொறுப்பு தொடர்பிலும் கேள்விகளை எழுப்புவதாக அவர் தெரிவித்துள்ளார்.
அத்துடன், அரசாங்கத்தின் உத்தியோகபூர்வ இணையத்தளங்கள் ஊடுருவலுக்கு உள்ளானால், போலியான வெள்ள அபாய எச்சரிக்கைகள், போலியான அரச சுற்றறிக்கைகள் மற்றும் தவறான கட்டண அறிவிப்புகள் போன்றவற்றைப் பரப்புவதற்கும் அவை பயன்படுத்தப்படலாம் என அவர் எச்சரித்துள்ளார்.
தேசிய முக்கியத்துவம் வாய்ந்த கட்டமைப்புகள் தொடர்பில் கவலை
மின்சாரம், துறைமுகங்கள், தொலைத்தொடர்பு, போக்குவரத்து, அனர்த்த முகாமைத்துவம், தேசிய அடையாளம் மற்றும் பாதுகாப்புத்துறை உள்ளிட்ட தேசிய முக்கியத்துவம் வாய்ந்த கட்டமைப்புகளுடன் தொடர்புடைய இணையத்தளங்கள் தொடர்பில் அதிக கவனம் செலுத்த வேண்டியுள்ளதாக ஆய்வாளர் தெரிவித்துள்ளார்.
எனினும், இந்த இணையத்தளங்கள் மின்சாரக் கட்டண முறைமைகள், மின்விநியோகக் கட்டமைப்புகள், துறைமுகச் செயற்பாடுகள் அல்லது தொலைத்தொடர்பு வலையமைப்புகளுடன் நேரடியாக இணைக்கப்பட்டுள்ளனவா என்பது குறித்து தம்மால் உறுதிப்படுத்த முடியவில்லை என்றும் அவர் குறிப்பிட்டுள்ளார்.
இந்தக் கேள்விக்கு நாடாளுமன்றம் உரிய பதிலைப் பெற வேண்டும் எனவும் அவர் வலியுறுத்தியுள்ளார்.
ஜப்பானில் முக்கியமான அனர்த்த எச்சரிக்கைச் சேவைகளை வழங்கும் SoftBank நிறுவனம், தனது கட்டமைப்புகளைப் பாதுகாப்பதற்காக இந்த வாரம் பூகம்பம் மற்றும் சுனாமி எச்சரிக்கைச் சேவைகளைத் தற்காலிகமாக இடைநிறுத்திய சம்பவத்தையும் அவர் சுட்டிக்காட்டியுள்ளார்.
இலங்கையின் அனர்த்த முகாமைத்துவத்துடன் தொடர்புடைய இணையத்தளம் பத்தாண்டுகளுக்கும் மேலான பழைய மென்பொருளைப் பயன்படுத்தி வருவதாகக் கூறப்படும் நிலையில், இது மிகுந்த கவலையளிக்கும் விடயமாக உள்ளதாக அவர் தெரிவித்துள்ளார்.
அரசாங்கத்தின் நடவடிக்கைகள் குறித்து கேள்வி
இலங்கையின் கணினி அவசரத் தயார்நிலைக் குழுவான SL-CERT, கடந்த ஒக்டோபர் 21ஆம் திகதி பாதுகாப்புக் குறைபாடுகள் தொடர்பில் பொது அறிவுறுத்தல் ஒன்றை வெளியிட்டிருந்தது.
பாதிக்கப்பட்ட நிறுவனங்கள் மென்பொருளைப் புதுப்பிக்க வேண்டும் அல்லது இணையத்தளங்களுக்கான அணுகலைக் கட்டுப்படுத்த வேண்டும் என அதில் அறிவுறுத்தப்பட்டிருந்தது.
எனினும், இதுவரை பாதிக்கப்பட்ட அரச இணையத்தளங்கள் எவை என்பது தொடர்பில் அரசாங்கம் முழுமையான ஆய்வை மேற்கொண்டுள்ளதா, சம்பந்தப்பட்ட நிறுவனங்களுக்கு அறிவித்துள்ளதா அல்லது பாதுகாப்பு நடவடிக்கைகளுக்கான காலக்கெடுவை நிர்ணயித்துள்ளதா என்பதற்கான பொதுவெளித் தகவல்கள் எதனையும் தம்மால் கண்டறிய முடியவில்லை என ஆய்வாளர் தெரிவித்துள்ளார்.
2023ஆம் ஆண்டு ஓகஸ்ட் மாதம், காலாவதியான மென்பொருளைப் புதுப்பிக்கும் நடவடிக்கை தாமதமானதைத் தொடர்ந்து, இலங்கை அரசாங்கத்தின் Lanka Government Cloud கட்டமைப்பில் இடம்பெற்ற ransomware தாக்குதலால் சுமார் 5,000 அரச கணக்குகளுக்குச் சொந்தமான மூன்று மாத கால மின்னஞ்சல்கள் அழிக்கப்பட்டதாகவும் அவர் நினைவுபடுத்தியுள்ளார்.
அந்தச் சம்பவத்திலிருந்து மூன்று ஆண்டுகள் கடந்துள்ள நிலையிலும், அரச இணையத்தளங்கள் பழைய மென்பொருள்களைப் பயன்படுத்தி வருவது பாதுகாப்பு நடவடிக்கைகளில் போதிய முன்னேற்றம் ஏற்படவில்லை என்பதைக் காட்டுவதாக அவர் தெரிவித்துள்ளார்.
48 மணித்தியாலங்களுக்குள் நடவடிக்கை எடுக்க வலியுறுத்தல்
பாதிக்கப்பட்டதாகக் கண்டறியப்பட்ட அனைத்து அரச நிறுவனங்களும் 48 மணித்தியாலங்களுக்குள் பாதுகாப்புப் புதுப்பிப்புகளை நிறுவ வேண்டும் அல்லது தற்காலிகப் பாதுகாப்பு நடவடிக்கைகளை மேற்கொள்ள வேண்டும் என ஆய்வாளர் வலியுறுத்தியுள்ளார்.
அவ்வாறு பாதுகாப்பை உறுதிப்படுத்த முடியாத இணையத்தளங்களைத் தற்காலிகமாகச் செயலிழக்கச் செய்ய வேண்டும் என்றும் அவர் தெரிவித்துள்ளார்.
ஒரு வாரத்திற்குள் குறித்த இணையத்தளங்கள் ஏற்கனவே சைபர் ஊடுருவலுக்கு உள்ளாகியுள்ளனவா என்பது தொடர்பில் ஆய்வு மேற்கொள்ளப்பட வேண்டும் எனவும் அவர் கோரியுள்ளார்.
மேலும், எந்தெந்த நிறுவனங்களுக்கு அறிவிக்கப்பட்டுள்ளது, அவை மேற்கொண்டுள்ள நடவடிக்கைகள் என்ன, அரச இணையத்தளங்களின் புதிய பாதுகாப்பு ஆய்வு முடிவுகள் என்ன என்பன தொடர்பான தகவல்களை SL-CERT பொதுமக்களுக்கு வெளியிட வேண்டும் எனவும் அவர் வலியுறுத்தியுள்ளார்.
மென்பொருள் தயாரிப்பு நிறுவனங்களால் கைவிடப்பட்ட பதிப்புகளைப் பயன்படுத்தும் அனைத்து அரச இணையத்தளங்களும் மூன்று மாதங்களுக்குள் பாதுகாப்பான புதிய பதிப்புகளுக்கு மாற்றப்பட வேண்டும் அல்லது அவற்றின் செயற்பாடுகள் நிறுத்தப்பட வேண்டும் என்றும் அவர் பரிந்துரைத்துள்ளார்.
டிஜிட்டல் மயமாக்கலுக்கு மத்தியில் பாதுகாப்பு அவசியம்
இலங்கை அரசாங்கம் தனித்துவமான டிஜிட்டல் அடையாள அட்டைத் திட்டமான SL-UDI மற்றும் அரச சேவைகளுக்கான GovPay போன்ற திட்டங்கள் ஊடாக டிஜிட்டல் மயமாக்கலை விரிவுபடுத்தி வருகிறது.
இதன் மூலம், பொதுமக்கள் தமது தனிப்பட்ட தகவல்கள், சுகாதாரத் தகவல்கள் மற்றும் நிதிப் பரிவர்த்தனைகள் தொடர்பான விவரங்களை அரசாங்கத்திடம் அதிகளவில் ஒப்படைக்க வேண்டிய நிலை உருவாகியுள்ளது.
இவ்வாறான சூழலில், அரச இணையத்தளங்களின் பாதுகாப்பு உறுதிப்படுத்தப்படாமல் டிஜிட்டல் மயமாக்கலை முன்னெடுப்பது பொதுமக்களுக்குப் புதிய ஆபத்துகளை ஏற்படுத்தக்கூடும் என ஆய்வாளர் எச்சரித்துள்ளார்.
மக்களின் அடையாளம், சுகாதாரத் தகவல்கள் மற்றும் பணப் பரிவர்த்தனைகளைப் பாதுகாப்பாகக் கையாள்வதாக உறுதியளிக்கும் அரசாங்கம், தனது சொந்த இணையக் கட்டமைப்புகளின் பாதுகாப்பையும் உறுதிப்படுத்த வேண்டும் என்பதே அவரது முக்கிய வலியுறுத்தலாகும்.